
2026年5月14日,OpenAI针对近日爆发的“Mini Shai‑Hulud”供应链攻击事件发布正式声明。该攻击主要针对热门开源库TanStack及其旗下多个npm软件包,OpenAI安全团队在快速排查后确认:公司核心生产系统、知识产权及用户数据均未遭受泄露或非法访问。尽管如此,OpenAI仍出于对本地终端安全的审慎考虑,发布了针对macOS用户的紧急更新要求。
据OpenAI官方声明,此次事件源于2026年5月11日UTC时间TanStack npm生态遭受的供应链攻击。攻击者通过GitHub Actions工作流漏洞(包括pull_request_target触发器、缓存投毒及OIDC令牌内存提取),成功在TanStack合法发布流水线中注入恶意代码,发布了84个恶意版本,影响42个@tanstack/*包。这些恶意包包含凭证窃取蠕虫,可针对开发者环境、云凭证、加密钱包等进行窃取,并具备自我传播能力。
OpenAI表示,其内部监控系统在攻击发生后迅速检测到相关风险,并立即启动全面排查。结果显示,仅有两台员工设备可能因下载受感染的npm包而受影响,但这些设备未连接核心生产环境,且未发现任何用户数据、训练数据或系统凭证被窃取的证据。OpenAI核心服务(包括ChatGPT网页版、API等)未受此次攻击波及。
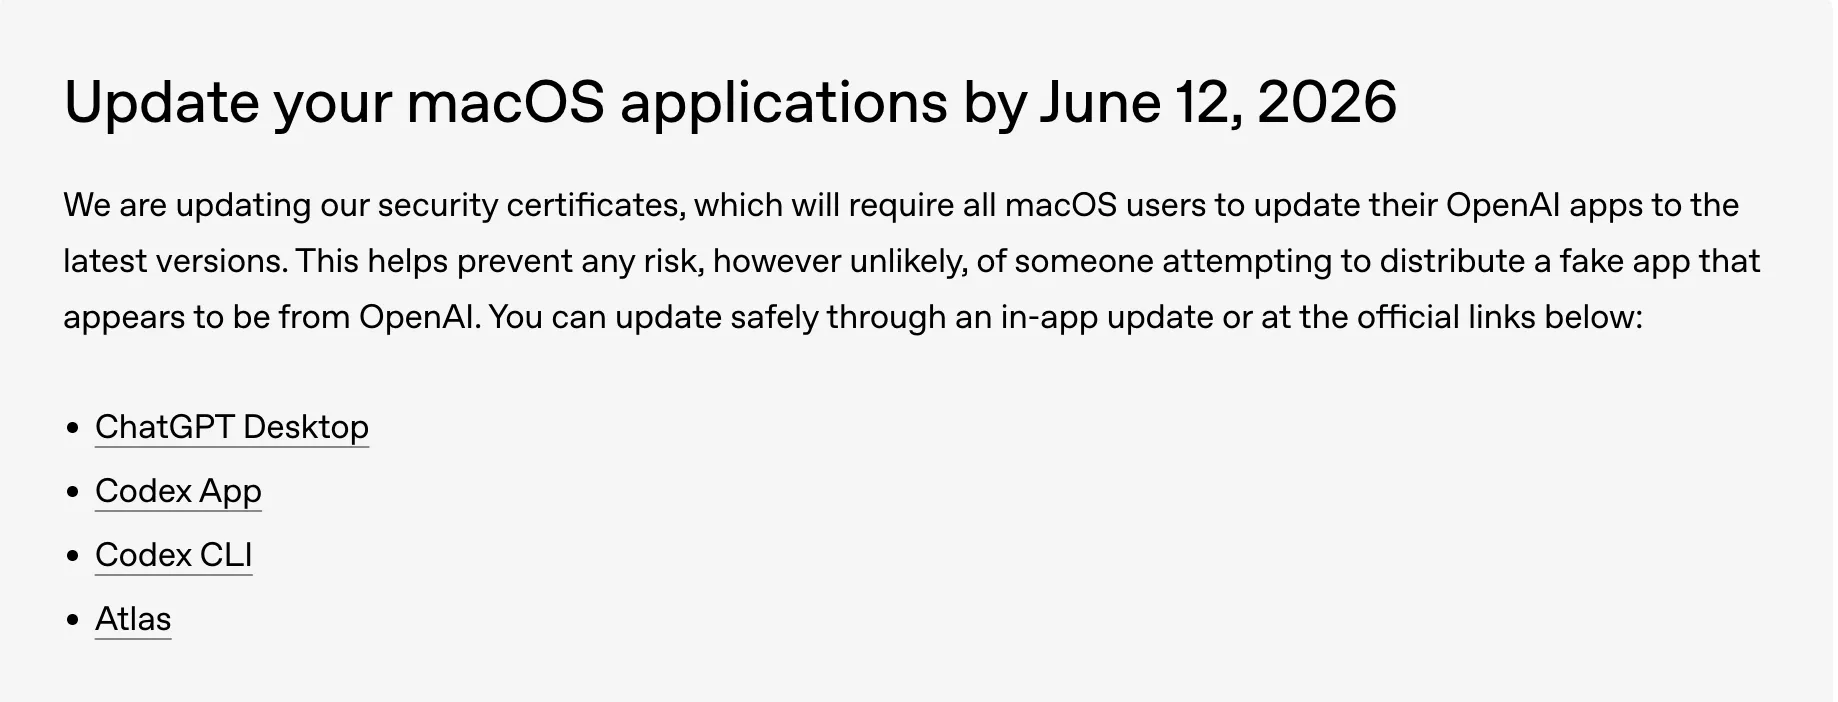
关键安全提醒:macOS用户必须在6月12日前更新
为进一步强化终端防护并防范潜在风险,OpenAI要求所有使用官方macOS应用程序的用户(包括ChatGPT Desktop、Codex、Atlas等)必须在2026年6月12日前完成更新。未更新版本的应用程序在截止日期后可能无法正常运行或接收安全补丁。
这一要求主要基于以下考量:
- 防止潜在的本地环境污染进一步扩散;
- 撤销并轮换可能受影响的代码签名证书;
- 确保所有macOS客户端运行最新安全版本,包含针对供应链攻击的强化防护措施。
OpenAI强调,此次更新不会要求用户重置密码或轮换API密钥,仅需通过App Store或官方渠道下载最新版本即可。
事件影响评估
1. 对OpenAI自身运营的影响
此次事件虽未造成实质数据泄露,但暴露了即使是顶级AI公司,在依赖开源供应链时也难以完全避免风险。OpenAI快速、透明的回应有助于维持用户信任,但也迫使公司进一步加强第三方依赖审查和内部隔离机制。未来,OpenAI可能加速自研关键组件或采用更严格的SBOM(软件物料清单)管理。
2. 对macOS用户与开发者社区的影响
数百万使用OpenAI macOS应用的开发者、研究者和企业用户需在规定时间内完成更新。这虽带来一定不便,但体现了OpenAI对终端安全的重视。未及时更新的用户可能面临应用无法使用或安全风险增加的问题。同时,这一事件提醒广大开发者:在npm等开源生态中,即使是流行库也可能成为攻击目标,必须养成及时更新依赖、审核provenance和使用锁定版本的习惯。
3. 对整个开源供应链安全的警示
“Mini Shai‑Hulud”攻击是近期一系列供应链安全事件的延续(已影响TanStack、Mistral AI、UiPath等多生态)。它利用GitHub Actions的复杂配置实现“合法发布恶意包”,绕过了传统的凭证窃取路径,凸显了现代CI/CD流水线安全的脆弱性。这将推动npm、PyPI等平台加强发布审核、引入更严格的冷却期和行为分析机制,也可能加速行业采用可验证构建(SLSA)和供应链安全标准。
4. 更广泛的行业与监管影响
供应链攻击正成为AI时代的主要威胁之一。OpenAI的应对举措为其他科技公司提供了参考模板,但也可能加剧监管压力。各国网络安全部门(如美国CISA、欧盟相关机构)预计将加强对开源生态和AI公司供应链的审查。长期来看,这有助于提升整个软件供应链的韧性,但短期内会增加开发者的合规成本。
5. 用户信心与AI生态影响
尽管OpenAI明确表示用户数据安全,此类事件仍可能短暂影响部分用户对云AI服务的信任。事件也再次证明:在AI工具深度嵌入开发流程的今天,任何单一供应链环节的脆弱都可能波及全球开发者生态。
结语:供应链安全已成为AI时代底线性挑战
OpenAI对“Mini Shai‑Hulud”攻击的快速回应,展现了大厂在危机管理上的成熟度。未发生用户数据泄露是最好的结果,但macOS更新要求的发布,也提醒所有用户和开发者:供应链安全无小事。
▶️ 喜欢这篇内容?创作真的很辛苦!
欢迎关注我们的 YouTube 频道:
AI Rosetta
你的点赞、订阅和分享,是对我们最大的支持!🙏
更多AI新闻请访问:
https://www.airosetta.com