
2026年5月13日,AI安全领域又添新军,微软自主代码安全团队(Autonomous Code Security, ACS)正式推出MDASH(Multi‑Model Agentic Scanning Harness,多模型智能体扫描框架)。该框架在权威的CyberGym公开基准测试中取得88.45%的高分,全面超越Anthropic的Claude Mythos Preview(83.1%)和OpenAI的GPT‑5.5(81.8%),登顶排行榜。这一成果不仅标志着微软在AI驱动代码安全领域的重大突破,也凸显了“多模型智能体协同”相比单一前沿模型的显著优势。
MDASH由微软安全团队自主研发,已在实际生产环境中投入使用。它帮助微软在近期Patch Tuesday中发现并修复了16个Windows漏洞,其中包括4个高危远程代码执行(RCE)漏洞,涉及TCP/IP内核栈、IKEv2、Netlogon服务和DNS API库等关键组件。
MDASH核心实现细节:100+专精智能体协同作战
与Anthropic Mythos和OpenAI GPT‑5.5‑Cyber等单一模型方案不同,MDASH采用多模型智能体管道架构,核心特点如下:
- 超过100个专精AI智能体:这些智能体分布在不同阶段,涵盖代码理解、漏洞假设生成、静态分析、动态验证、争议辩论和可利用性证明等环节。
- 混合模型集成:同时调用前沿模型(frontier models,如最新GPT/Claude系列)和微软自研蒸馏模型(distilled models),通过动态路由实现优势互补。
- 端到端Agentic工作流:智能体不仅发现漏洞,还需生成可工作的Proof‑of‑Concept(PoC)攻击代码,并通过多轮“辩论”机制减少误报。系统强调可复现性和零误报(在内部测试中实现21/21植入漏洞零误报)。
- 高效工程集成:深度结合微软现有代码仓库、模糊测试基础设施和安全扫描流水线,实现“AI速度的防御”。
CyberGym基准由加州大学伯克利分校开发,包含1507个真实世界漏洞任务,来源于188个开源软件项目(基于Google OSS‑Fuzz)。测试要求AI系统在给定漏洞描述和未打补丁代码库的情况下,生成能成功触发漏洞的PoC。该基准高度贴近真实攻防场景,是目前评估AI漏洞发现能力最严苛的公开标准之一。
微软安全博客强调,MDASH在真实历史MSRC(Microsoft Security Response Center)案例中也展现出极高召回率,例如在clfs.sys和tcpip.sys组件上达到96%‑100%的检测能力。
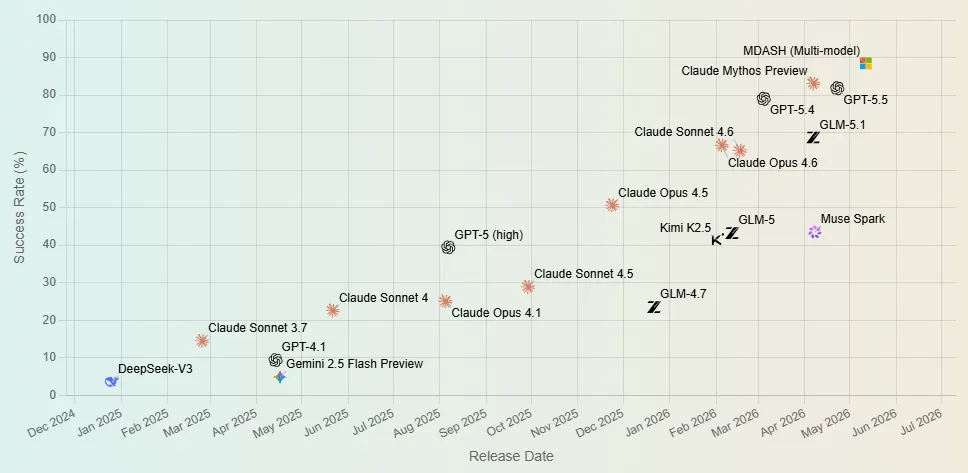
CyberGym benchmark scores over time, showing the rapid improvement in AI vulnerability discovery capabilities. Microsoft’s multi‑model MDASH system (top right) tops the leaderboard at 88.4%. (CyberGym / UC Berkeley)
对代码安全领域与产业的深远影响
1. 多代理架构展现显著优势
MDASH的成功证明,在复杂安全任务中,单一超大模型并非最优解。通过分工协作、专精智能体和多模型集成,多代理系统在准确性、覆盖率和可解释性上超越单一模型。这一范式转变有望成为未来AI安全工具的主流方向,推动行业从“提示工程”向“系统工程”升级。
2. 显著提升漏洞发现效率与质量
传统人工代码审计和常规扫描工具难以覆盖海量代码库。MDASH能在短时间内发现人类可能遗漏的高危漏洞,大幅缩短从发现到修复的周期。这对微软自身产品安全意义重大,也为其他企业提供了可复制的解决方案。未来,类似框架有望集成到DevSecOps流水线中,实现“代码提交即安全扫描”的自动化防护。
3. 加速AI安全军备竞赛
继Anthropic Mythos和OpenAI GPT‑5.5‑Cyber之后,微软MDASH的入局形成三足鼎立之势。三大巨头均在代码安全领域重兵投入,将推动整个行业快速进步。但这也加剧了“攻防不对称”风险——防御能力提升的同时,潜在进攻能力也在增强。如何确保此类强大工具主要服务于防御而非攻击,成为监管重点。
4. 对开源社区与中小企业普惠
MDASH目前处于有限私人预览阶段,但微软已表示将逐步扩大访问范围。开源社区有望借鉴其多代理设计思路,开发更普惠的代码安全工具。这有助于缩小大企业与中小组织在安全能力上的差距,提升全球软件供应链整体安全水平。
5. 更广泛的社会与监管影响
AI在代码安全领域的突破加速了“机器速度防御”的到来,但也带来新挑战:模型偏见、误报/漏报风险、以及强大工具被滥用的潜在可能。监管机构(如英国AISI、美国CISA)可能加强对高能力AI安全工具的访问控制和审计要求。同时,这一事件也提醒整个行业:AI安全不仅是技术问题,更是治理与责任问题。
结语:AI代码安全的“多代理时刻”
微软MDASH的推出,是AI从通用能力向垂直安全领域深度渗透的又一标志性事件。它以多模型智能体协同的方式,刷新了CyberGym基准纪录,也为代码安全实践提供了全新范式。
在软件漏洞威胁日益复杂、攻击面持续扩大的今天,MDASH这样的工具让“防御跑赢攻击”成为可能。未来,随着多代理架构的成熟和更多企业跟进,AI驱动的安全防护有望成为软件开发的标配。
微软此次行动不仅提升了自身产品安全,也为全球数字基础设施筑牢了防线。在AI安全竞赛愈演愈烈的2026年,MDASH的亮相无疑为这场竞赛注入了新的强大动力。
▶️ 喜欢这篇内容?创作真的很辛苦!
欢迎关注我们的 YouTube 频道:
AI Rosetta
你的点赞、订阅和分享,是对我们最大的支持!🙏
更多AI新闻请访问:
https://www.airosetta.com