
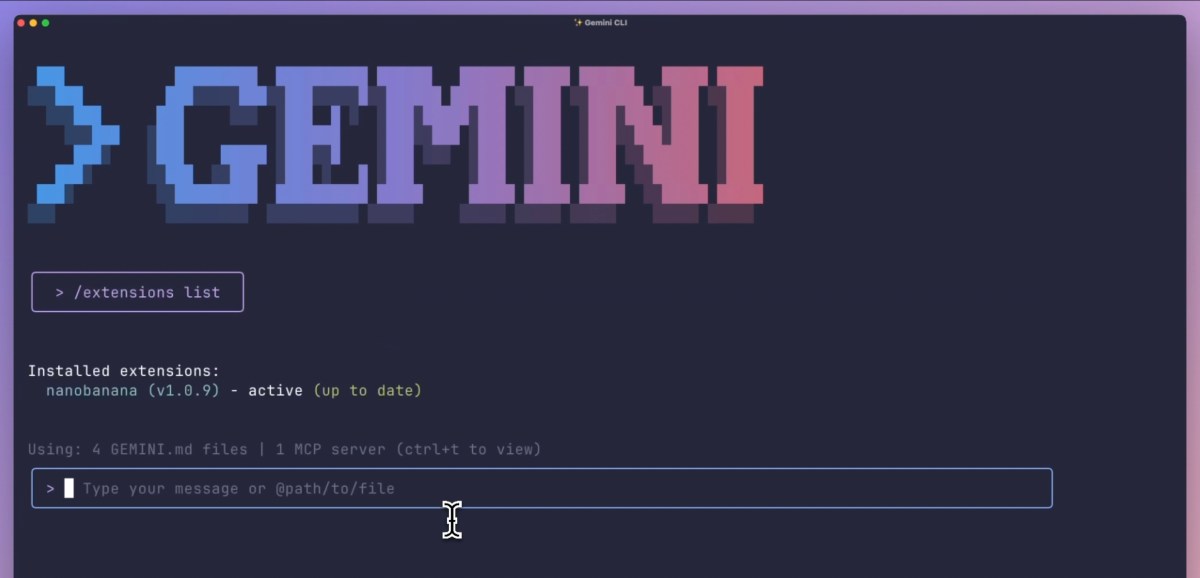
2025年10月8日,Google 正式为 Gemini CLI 推出扩展(extensions)系统。TechCrunch 报道指出,这一变动让外部厂商可以把自己的工具、模型或服务直接集成到 Gemini 的命令行环境中,开发者不用离开终端就能访问第三方能力。
扩展系统的核心在于把“云服务 / 第三方功能”转化为可在本地终端安装和调用的插件。报道描述了用户流程:在官方扩展库中搜索到扩展后,开发者可通过内建命令下载并启用。启用后,扩展会把额外命令、快捷操作或远程执行能力暴露到 Gemini CLI 的命令空间,用户在常规的代码补全、测试或部署流程中即可调用这些功能。
Google 在对外宣传中强调两点:一是保持 CLI 的轻量与低摩擦体验,让开发者感受到“在终端内即可完成从代码生成到部署”的连贯流程;二是为扩展设定权限与安全边界。TechCrunch 提到,Google 为扩展设计了权限声明与运行时隔离机制,期望在保护本地代码与凭据的前提下,让扩展执行必要的远程调用。
从应用场景上看,扩展可以覆盖多种开发环节:把静态分析器、测试工具、CI/CD 步骤、云端运行器或特定领域模型接入命令行;也可以把第三方代码宿主(如云 IDE、托管运行环境)在本地终端以更原生的方式唤起。TechCrunch 强调,这种“把服务拉到终端”的策略,可能会改变开发者对工具链选择的偏好,把更多流量留在 Google 的生态之内。
与此同时,文章也指出社区与安全关切:当扩展能够访问源码、调用远程 API 或触发部署时,如何防止敏感信息泄露、如何规范审核流程成为关键。Google 对此表示,官方扩展库将包含审核与合规步骤,且鼓励厂商遵循最小权限原则来设计扩展的交互方式。
对于IT开发者和创业团队而言,Gemini CLI 扩展带来的直接好处是效率:不必在浏览器、IDE 和终端之间频繁切换,就能在熟悉的命令行环境里完成代码生成、依赖修复、测试运行和部署。TechCrunch 认为,这一步进一步把 AI 能力“原生化”到开发流程中,也会催生新的商业模式——厂商通过 CLI 扩展直接触达开发者,提供按需的付费功能或增强服务。
在报道末尾,TechCrunch 提到 Google 鼓励社区贡献扩展并承诺持续改进权限与审核机制。未来几周,关注点将落在官方扩展库的质量控制、扩展生态的增长速度以及安全事件的应对上。对于喜欢在终端“动手操作”的年轻开发者,这一改变意味着更多即时可用的工具,但也带来了对第三方扩展来源与权限的更高警觉。