
前言
在 2024 年到 2025 年间,开发者们沉浸在“Vibe Coding(氛围感编程)”的快感中——依靠 AI 提示词,几分钟内就能生成成千上万行代码。然而,这种效率爆发也带来了前所未有的代价:代码库中充斥着大量的逻辑漏洞、安全隐患和难以维护的冗余。
2026 年 3 月,人工智能巨头 Anthropic 正式发布了专为解决这一痛点设计的工具——Code Review。作为其 Claude Code 生态的核心组件,该工具不再满足于辅助写代码,而是扮演起了“资深架构师”的角色。本文将深度解析这一工具的技术逻辑、实测表现及其背后的利弊博弈。
一、 诞生背景:当 AI 生成代码成为“效率瓶颈”
自 Claude 3.5 Sonnet 和后续的 4.5 系列模型发布以来,AI 生成代码的准确率大幅提升,但组织内部的“拉取请求(Pull Request, PR)”数量却呈指数级增长。
“开发者们已经分身乏术,”Anthropic 在发布公告中直言,“许多 PR 只是被草草扫视便合入了主分支,这埋下了巨大的技术债。”
Code Review 的出现,正是为了打破这个瓶颈。它通过一个多智能体并行系统(Multi‑agent System),在人类审查者介入之前,先对 AI 生成的代码进行一次深度的“逻辑体检”。
二、 核心技术:不只是语法检查,而是“逻辑推演”
与 GitHub Copilot 或传统的 Linter 工具不同,Code Review 展现出了极强的“系统 2”思维能力(慢思考)。
1. 逻辑优先的“脱水”审查
Anthropic 产品负责人指出,开发者最反感 AI 给出一堆关于缩进或命名的“琐碎建议”。因此,Code Review 的算法被调整为忽略风格问题,只抓逻辑错误。它会深入检查循环边界、内存泄漏、并发死锁以及业务逻辑中的不一致性。
2. 多智能体协作机制
当你提交一个 PR 时,Code Review 会派出多组 AI 代理同时工作:
- 扫描代理: 识别潜在的 Bug 模式。
- 验证代理: 尝试证明某个 Bug 是否真实存在,有效剔除“虚假警报”。
- 评估代理: 根据严重程度对问题进行分级。
最后,它不会扔给用户一个混乱的列表,而是一份高信噪比的总结报告,并附带代码行内的直接评论。
3. 三色预警系统
为了直观展示风险,Code Review 引入了颜色分级:
- 🔴 红色(严重): 致命逻辑缺陷或安全漏洞,必须修复。
- 🟡 黄色(潜在): 建议开发者检查的逻辑疑点。
- 🟣 紫色(历史): 检测到由于此次修改引发的既有代码库中的陈旧 Bug。
三、 实测数据:从 16% 到 54% 的质变
Anthropic 披露了其内部使用该工具数月的数据。在涉及超过 1000 行代码的大型 PR 中:
- 发现率: 84% 的审查能找出值得关注的问题。
- 平均产量: 每个大型 PR 平均能发现 7.5 个有效问题。
- 反馈质量: 内部工程师认为有意义的评论比例从传统的 16% 飙升至 54%。
- 准确度: 错误纠正率(False Positive)低于 1%,远超同类竞争对手。
四、 深度剖析:Code Review 的优与劣
没有任何技术是完美的。在享受 AI 审计带来的便利时,企业也必须面对其带来的新挑战。
✅ 显著优点
- 极高的逻辑深度: 依托于 Claude 系列模型强大的上下文窗口(Context Window),它能理解整个代码库的结构,而不仅仅是当前修改的文件。这意味着它能发现跨文件的逻辑断裂。
- 交互式修复建议: 它不仅告诉你哪里错了,还会生成一个“修复指令”。开发者只需点击确认,Claude Code 就能自动重写该片段。
- 24/7 的稳定性: AI 不会疲劳,不会因为 PR 太多而敷衍了事。这为 Continuous Integration (CI) 流程增加了一道极其坚固的防火墙。
❌ 无法回避的缺点
- 昂贵的“审计费”: 深度审查需要消耗大量 Token。据估算,根据复杂程度不同,每个 PR 的审查成本在 15 到 25 美元之间。对于中小型企业,这笔开销不容忽视。
- 响应时延: 为了保证深度,一个复杂的 PR 审查通常需要 20 分钟左右。相比传统工具的“秒回”,这更像是一位真正的同事在认真审稿,而非即时反馈。
- 隐私与合规: 虽然 Anthropic 提供企业级加密,但将核心代码逻辑发送至云端进行多智能体分析,仍会让金融、国防等高度敏感行业的合规部门感到压力。
五、 市场博弈:Anthropic vs. GitHub Copilot vs. Cursor
在 2026 年的 AI 编程市场,三强鼎立的态势已经形成:
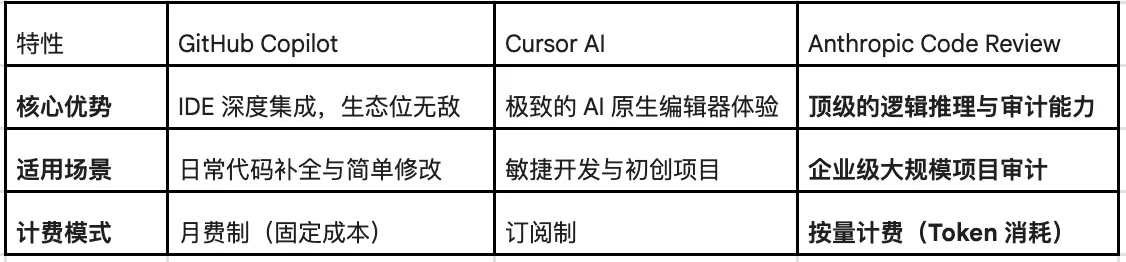
Anthropic 的策略非常明确:它不争夺“最快生成”的头衔,而是要争夺“最值得信赖”的头衔。对于拥有海量存量代码的企业,Code Review 更像是一种技术保险。
六、 对安全审计行业的“降维打击”
Code Review 的发布,在网络安全界引发了 2026 年最大的一次行业地震。
1. 传统安全工具厂商的“至暗时刻”
消息发布当日,Snyk、Checkmarx 和 Veracode 等传统安全大厂的股价均出现不同程度的下跌。市场普遍担忧:如果 AI 能像安全专家一样思考,那昂贵的传统扫描授权还有什么价值? Anthropic 正在通过“降价策略”占领市场,将其作为 Claude Code 的内置能力,变相实现了对安全市场的“零成本切入”。
2. 安全工程师的角色转型
传统的“代码审计员”正在面临失业风险,但“验证专家”成为了香饽饽。未来的安全流程将演变为:AI 发现问题 ‑> 人类验证逻辑并签发许可。安全工程师不再需要手工寻找缓冲区溢出,而是要管理 AI 智能体集群,配置更复杂的安全边界。
3. 攻防天平的倾斜
这是一个双刃剑。Anthropic 在发布公告中强调,Code Review 的初衷是“赋予防御者力量”。然而,如果攻击者利用同样强大的推理模型来寻找软件漏洞,漏洞利用的速度将呈指数级提升。这意味着,“从漏洞发现到补丁部署”的窗口期将从天缩短为秒。
七、 结语:软件开发的“新常态”
Anthropic 推出的 Code Review 工具标志着软件开发进入了“监督时代”。未来,人类程序员的角色将进一步从“体力劳动者(写每一行代码)”转向“质检主管(审核 AI 的修改建议)”。
虽然高昂的 Token 费用和 20 分钟的等待时间是目前的短板,但随着模型效率的提升(如 Haiku 系列的迭代),这些障碍终将被克服。对于每一位追求工程质量的 CTO 来说,Code Review 不再是一个可选项,而是应对“AI 代码洪水”的唯一方舟。
▶️ 喜欢这篇内容?创作真的很辛苦!
欢迎关注我们的 YouTube 频道:
AI Rosetta
你的点赞、订阅和分享,是对我们最大的支持!🙏
更多AI新闻请访问:
https://www.airosetta.com