
2026年5月14日,OpenAI 就近日爆發嘅「Mini Shai‑Hulud」供應鏈攻擊事件發表正式聲明。該次攻擊主要針對熱門開源庫 TanStack 及其旗下多個 npm 軟件包,OpenAI 安全團隊快速排查後確認:公司核心生產系統、知識產權及用戶資料均無被洩露或非法存取。儘管如此,OpenAI 仍基於對本地端安全嘅審慎考慮,向 macOS 用戶發出緊急更新要求。
根據 OpenAI 官方聲明,此次事件源於 2026 年 5 月 11 日(UTC)TanStack npm 生態遭遇嘅供應鏈攻擊。攻擊者利用 GitHub Actions 工作流嘅漏洞(包括 pull_request_target 觸發器、快取投毒及 OIDC 令牌記憶體提取),成功喺 TanStack 合法發布流程中注入惡意代碼,發布咗 84 個惡意版本,影響 42 個 @tanstack/* 套件。呢啲惡意套件包含憑證竊取蠕蟲,可針對開發者環境、雲端憑證、加密錢包等進行竊取,並具備自我傳播能力。
OpenAI 表示,其內部監控系統喺攻擊發生後迅速偵測到相關風險,並即時啟動全面排查。結果顯示,僅有兩部員工裝置可能因下載受感染嘅 npm 套件而受影響,但呢啲裝置未有連接核心生產環境,亦未發現任何用戶資料、訓練資料或系統憑證被竊取嘅證據。OpenAI 核心服務(包括 ChatGPT 網頁版、API 等)冇受此次攻擊波及。
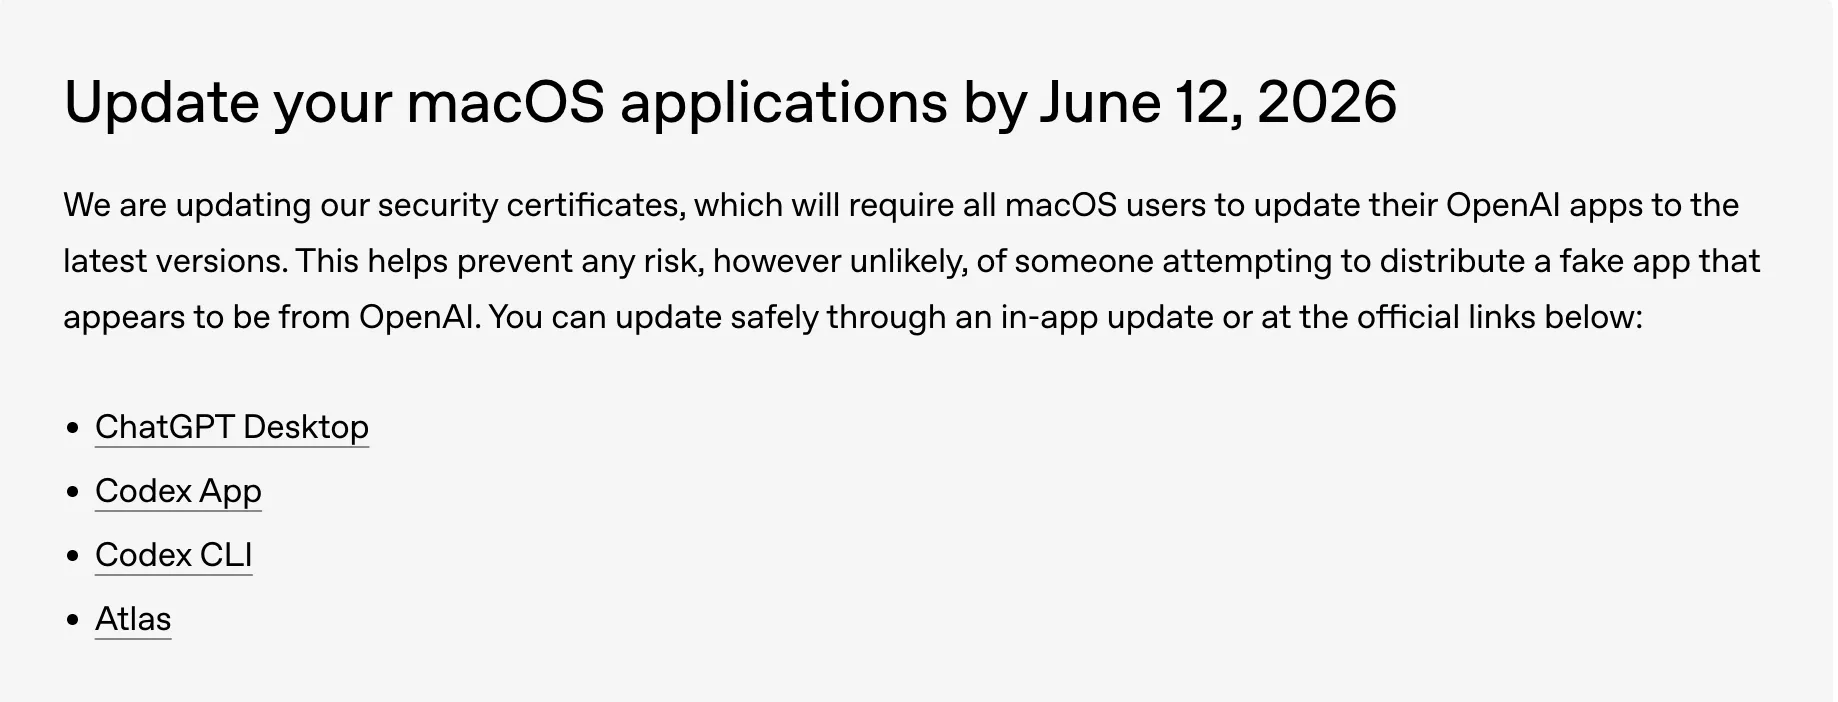
關鍵安全提醒:macOS 用戶必須喺6月12日前完成更新
為進一步強化端點防護並預防潛在風險,OpenAI 要求所有使用官方 macOS 應用程式嘅用戶(包括 ChatGPT Desktop、Codex、Atlas 等)必須喺2026年6月12日前完成更新。未更新版本嘅應用程式喺截止日期後可能無法正常運行或接收安全修補。
呢項要求主要基於以下考量:
- 防止潛在嘅本地環境污染進一步擴散;
- 撤銷並輪換可能受影響嘅代碼簽名證書;
- 確保所有 macOS 用戶端運行最新安全版本,包含針對供應鏈攻擊嘅強化防護措施。
OpenAI 強調,今次更新唔會要求用戶重設密碼或輪換 API 密鑰,只需透過 App Store 或官方渠道下載最新版本即可。
事件影響評估
1. 對 OpenAI 自身營運嘅影響
今次事件雖然冇造成實質資料外洩,但暴露咗即使係頂級 AI 公司,喺依賴開源供應鏈時亦難以完全避免風險。OpenAI 快速、透明嘅回應有助維持用戶信任,但亦促使公司進一步加強第三方依賴審查同內部隔離機制。未來,OpenAI 可能會加快自研關鍵組件或採用更嚴格嘅 SBOM(軟件物料清單)管理。
2. 對 macOS 用戶與開發者社群嘅影響
數以百萬計使用 OpenAI macOS 應用嘅開發者、研究者同企業用戶需喺規定時間內完成更新。雖然會帶來一定不便,但反映 OpenAI 對端點安全嘅重視。未及時更新嘅用戶可能面臨應用無法使用或安全風險增加嘅問題。同時,呢宗事件提醒廣大開發者:喺 npm 等開源生態中,即使係流行庫亦可能成為攻擊目標,必須養成及時更新依賴、審核 provenance 同使用鎖定版本嘅習慣。
3. 對整個開源供應鏈安全嘅警示
「Mini Shai‑Hulud」攻擊係近期一系列供應鏈安全事件嘅延續(已影響 TanStack、Mistral AI、UiPath 等多個生態)。攻擊利用 GitHub Actions 嘅複雜配置實現「合法發布惡意包」,繞過傳統嘅憑證竊取路徑,凸顯現代 CI/CD 流水線安全嘅脆弱性。呢將推動 npm、PyPI 等平台加強發布審核、引入更嚴格嘅冷卻期同行為分析機制,亦可能加速行業採用可驗證構建(SLSA)同供應鏈安全標準。
4. 更廣泛嘅行業與監管影響
供應鏈攻擊正成為 AI 時代嘅主要威脅之一。OpenAI 嘅應對舉措為其他科技公司提供參考範本,但亦可能加劇監管壓力。各國網絡安全部門(如美國 CISA、歐盟相關機構)預計會加強對開源生態同 AI 公司供應鏈嘅審查。長遠嚟講,呢啲措施有助提升整個軟件供應鏈嘅韌性,但短期內會增加開發者嘅合規成本。
5. 用戶信心與 AI 生態影響
雖然 OpenAI 明確表示用戶資料安全,但呢類事件仍可能短暫影響部分用戶對雲端 AI 服務嘅信任。事件亦再次證明:喺 AI 工具深度嵌入開發流程嘅今日,任何單一供應鏈環節嘅脆弱都可能波及全球開發者生態。
結語:供應鏈安全已成為 AI 時代底線性挑戰
OpenAI 對「Mini Shai‑Hulud」攻擊嘅快速回應,展現咗大廠喺危機管理上嘅成熟度。冇發生用戶資料外洩係最好嘅結果,但 macOS 更新要求嘅發布,亦提醒所有用戶同開發者:供應鏈安全無細事。
▶️ 鍾意呢篇內容?創作真係好辛苦!
歡迎追蹤我哋嘅 YouTube 頻道:
AI Rosetta
你嘅讚好、訂閱同分享,係對我哋最大嘅支持!🙏
更多 AI 新聞請瀏覽:https://www.airosetta.com