
2026年5月13日,AI安全界又有新兵登場,微軟自主程式碼安全團隊(Autonomous Code Security, ACS)正式推出MDASH(Multi‑Model Agentic Scanning Harness,多模型智能體掃描框架)。呢個框架喺權威嘅CyberGym公開基準測試攞到88.45%高分,全方位超越Anthropic嘅Claude Mythos Preview(83.1%)同OpenAI嘅GPT‑5.5(81.8%),登上榜首。呢個成就唔單止代表微軟喺AI驅動嘅程式碼安全領域有重大突破,亦突顯出「多模型智能體協同」對比單一前沿模型嘅顯著優勢。
MDASH由微軟安全團隊自行研發,已喺實際生產環境投入使用。佢幫助微軟喺最近嘅Patch Tuesday發現並修補咗16個Windows漏洞,當中包括4個高危遠端代碼執行(RCE)漏洞,牽涉TCP/IP內核堆疊、IKEv2、Netlogon服務同DNS API庫等關鍵組件。
MDASH核心實現細節:100+專精智能體協同作戰
同Anthropic Mythos同OpenAI GPT‑5.5‑Cyber等單一模型方案唔同,MDASH採用多模型智能體管道架構,核心特點如下:
- 超過100個專精AI智能體:呢啲智能體分佈喺唔同階段,涵蓋程式碼理解、漏洞假設生成、靜態分析、動態驗證、爭議辯論同可利用性證明等環節。
- 混合模型整合:同時調用前沿模型(frontier models,例如最新GPT/Claude系列)同微軟自研嘅蒸餾模型(distilled models),透過動態路由達成優勢互補。
- 端到端Agentic工作流:智能體唔止發現漏洞,仲要生成可運作嘅Proof‑of‑Concept(PoC)攻擊代碼,並透過多輪「辯論」機制減少誤報。系統強調可重現性同零誤報(內部測試中達到21/21植入漏洞零誤報)。
- 高效工程整合:深度結合微軟現有嘅代碼倉庫、模糊測試基礎設施同安全掃描流水線,實現「AI速度嘅防禦」。
CyberGym基準由加州大學柏克萊分校開發,包含1507個真實世界漏洞任務,來源於188個開源軟件項目(基於Google OSS‑Fuzz)。測試要求AI系統喺畀定漏洞描述同未打補丁嘅代碼庫情況下,生成能成功觸發漏洞嘅PoC。呢個基準高度貼近真實攻防場景,係目前評估AI漏洞發現能力最嚴格嘅公開標準之一。
微軟安全博客強調,MDASH喺真實歷史嘅MSRC(Microsoft Security Response Center)案例中亦展示出極高召回率,例如喺clfs.sys同tcpip.sys組件上達到96%–100%嘅檢測能力。
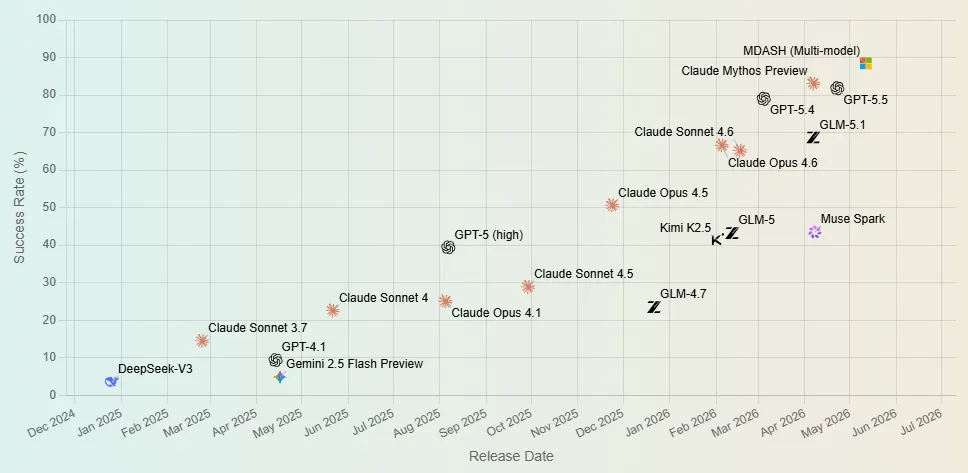
CyberGym基準分數隨時間變化,顯示AI發現漏洞能力快速改善。微軟嘅多模型MDASH系統(右上)以88.4%登上榜首。(CyberGym / UC Berkeley)
對程式碼安全領域同產業嘅深遠影響
1. 多代理架構展現顯著優勢
MDASH嘅成功證明喺複雜安全任務中,單一超大模型唔一定係最優解。透過分工協作、專精智能體同多模型整合,多代理系統喺準確性、覆蓋率同可解釋性方面都勝過單一模型。呢個範式轉變有望成為未來AI安全工具嘅主流方向,推動行業由「提示工程」向「系統工程」升級。
2. 顯著提升漏洞發現效率與質量
傳統人工程式碼審計同常規掃描工具難以覆蓋海量代碼庫。MDASH可以喺短時間內發現人類可能遺漏嘅高危漏洞,大幅縮短由發現到修補嘅週期。呢點對微軟自家產品安全好重要,亦為其他企業提供可複製嘅方案。未來,類似框架有望整合入DevSecOps流水線,實現「代碼提交即安全掃描」嘅自動化防護。
3. 加速AI安全軍備競賽
繼Anthropic Mythos同OpenAI GPT‑5.5‑Cyber之後,微軟MDASH加入令到三足鼎立格局出現。三大巨頭喺程式碼安全領域都重兵投入,會推動整個行業快速進步。但同時亦加劇咗「攻防不對稱」嘅風險——防禦能力提升嘅同時,潛在攻擊能力亦會增強。點樣確保呢類強大工具主要用於防禦而唔係被用嚟攻擊,將成為監管重點。
4. 對開源社群同中小企嘅普惠
MDASH目前處於有限私人預覽階段,但微軟表示會逐步擴大訪問範圍。開源社群有望借鑑其多代理設計思路,開發更普惠嘅程式碼安全工具。呢舉有助縮窄大企業同中小組織喺安全能力上嘅差距,提升全球軟件供應鏈整體安全水平。
5. 更廣泛嘅社會同監管影響
AI喺程式碼安全領域嘅突破加快咗「機器速度防禦」嘅到來,但亦帶來新挑戰:模型偏見、誤報/漏報風險,以及強大工具被濫用嘅潛在可能。監管機構(例如英國AISI、美國CISA)可能會加強對高能力AI安全工具嘅訪問控制同審計要求。同時,呢件事亦提醒整個行業:AI安全唔止係技術問題,仲係治理同責任問題。
結語:AI程式碼安全嘅「多代理時刻」
微軟MDASH嘅推出,係AI由通用能力向垂直安全領域深度滲透嘅又一個標誌性事件。佢以多模型智能體協同嘅方式,刷新咗CyberGym基準紀錄,亦為程式碼安全實踐提供咗全新範式。
喺軟件漏洞威脅愈嚟愈複雜、攻擊面持續擴大嘅今日,MDASH 呢類工具令「防禦跑贏攻擊」有可能成真。未來,隨住多代理架構成熟同更多企業跟進,AI驅動嘅安全防護有望成為軟件開發嘅標配。
微軟今次行動唔單止提升咗自家產品嘅安全,亦為全球數碼基礎設施築起一道防線。喺AI安全競賽愈演愈烈嘅2026年,MDASH嘅亮相無疑為呢場競賽注入咗新嘅強大動力。
▶️ 鍾意呢篇內容?創作真係好辛苦!
歡迎追蹤我哋嘅 YouTube 頻道:
AI Rosetta
你嘅讚好、訂閱同分享,係對我哋最大嘅支持!🙏
更多AI新聞請瀏覽:
https://www.airosetta.com