
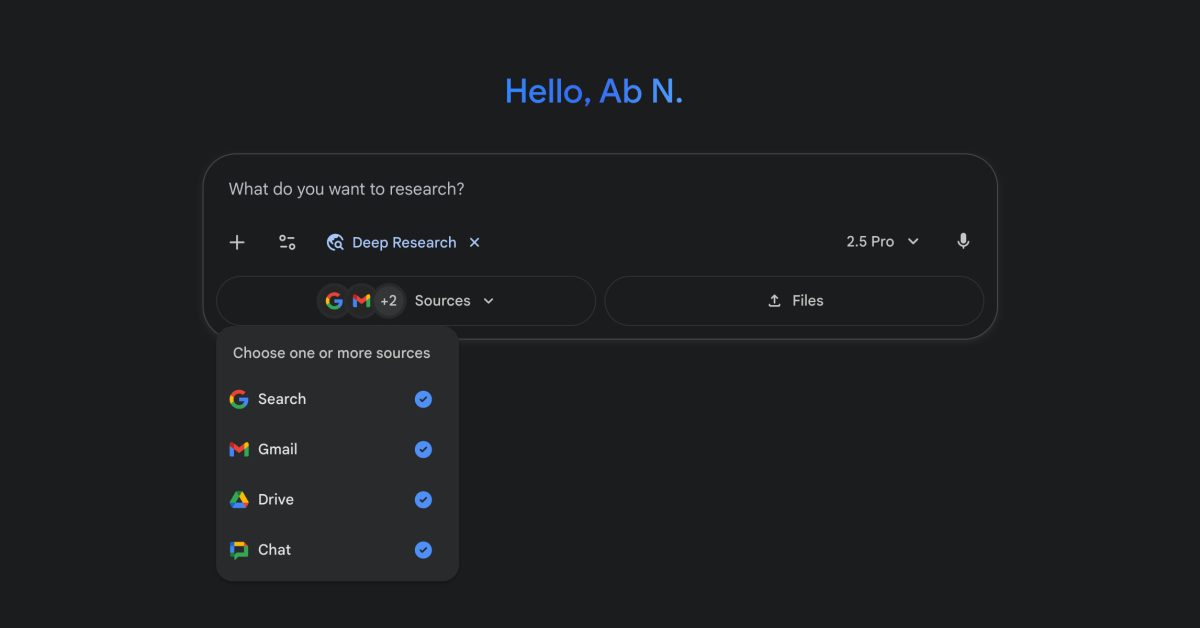
2025年11月5日,9to5Google 報道指出,Gemini Deep Research 喺今年5月加咗對 PDF 嘅支援之後,現時已進一步擴展到可以喺用戶同意嘅情況下直接存取 Gmail 郵件、Google Chat 對話同 Google Drive 入面嘅檔案。
呢個功能唔會自動開啟:用戶喺使用 Deep Research 時,介面會彈出權限授權提示,列明需要存取嘅範圍,例如讀取指定電郵、檢視某個 Drive 資料夾或讀取聊天記錄。只有用戶透過 OAuth 授權後,模型先可以引用呢啲私人數據去生成答案或執行文件分析。
9to5Google 仲強調幾類典型應用場景:例如根據電郵附件生成摘要、從 Drive 中多份文件抽取要點並生成匯報材料,或者結合 Chat 對話上下文提供更連貫嘅建議。對內容創作者同職場用家嚟講,呢個代表模型可以基於「你已有嘅資訊」提供更具體嘅寫作建議或決策支援,而唔使手動上傳文件。
同時,報道指出用戶對權限嘅可見性同可撤銷權係核心關注點。Google 嘅實現會喺帳號安全同私隱設定中列出已授予嘅存取權限,用戶可以隨時撤回對 Deep Research 嘅存取。私隱研究者同企業安全團隊關注係點樣喺便利性同數據最小化之間取得平衡,同埋喺第三方擴充或整合場景點樣避免權限濫用。
從產品節奏睇,Deep Research 自今年五月起逐步擴展數據類型(先係 PDF),到11月進一步連接郵箱與雲端文件,反映出 Google 喺將大模型能力與個人/企業資料結合方面嘅推進策略:先支持結構化文件,再引入實時對話與電郵上下文,逐步將「模型能讀懂用戶文件」變成可控工具。
對於廣大用戶群體嚟講,呢個變化帶來兩面影響:一方面,可以用更少操作快速將散落喺 Gmail 同 Drive 嘅內容整合成可用成果,例如將課堂筆記、項目電郵、簡報片段合成一份提綱;另一方面,亦代表喺使用前需要花幾分鐘確認授權範圍,避免將長期敏感內容暴露俾未必完全了解該功能嘅情況。
9to5Google 嘅報道冇顯示呢個功能已經全面推廣到所有用戶帳號,推測仍係分批推送或者受限於產品層級(例如高級訂閱或測試通道)。報道提醒企業同個人用戶注意帳號權限管理介面,並喺接受新功能前閱讀權限說明。
呢次更新標誌住 Gemini Deep Research 喺「與個人雲端內容深度結合」上邁出一步:佢由被動問答走向可直接利用用戶已存在嘅資料做分析同生成,但同時將用戶喺私隱同授權上嘅決策權擺喺前台。對於追求效率嘅年輕職場人嚟講,喺便利同安全之間點樣揀擇,將會係未來幾個月嘅常態議題。