
引言
喺人工智能技術急速發展嘅2026年,一個叫做Clawdbot嘅開源AI助手項目突然爆紅,成為開發者社群同科技愛好者關注嘅焦點。呢個項目由VoltAgent團隊開發,於2026年1月中旬喺GitHub倉庫上線,喺短短幾日內就累積三萬一千多個星標同三千八百多次複製。 Clawdbot定位為「本地運行嘅AI助手」,可以連接各種聊天App(例如WhatsApp、Telegram、iMessage、Slack、Discord),執行自動化任務,並具備持久記憶功能。 根據OfficeChai嘅報道,Clawdbot爆紅源於其「零員工公司」概念:佢模擬咗一個24/7運作嘅AI代理平台,可以處理複雜工作流,引發咗「AI取代人類勞動」嘅熱議。 喺Hacker News上,呢個項目迅速登頂熱議榜,用戶稱佢為「Claude嘅完美擴展」。 然而,呢項創新亦伴隨住隱憂,好似安全漏洞同私隱風險。 本報道基於GitHub倉庫、Medium、36Kr、AIBase、YouTube影片同Reddit等權威來源,深入分析Clawdbot嘅特色、應用案例同潛在隱憂,確保資訊準確可靠。
Clawdbot嘅技術架構與特色
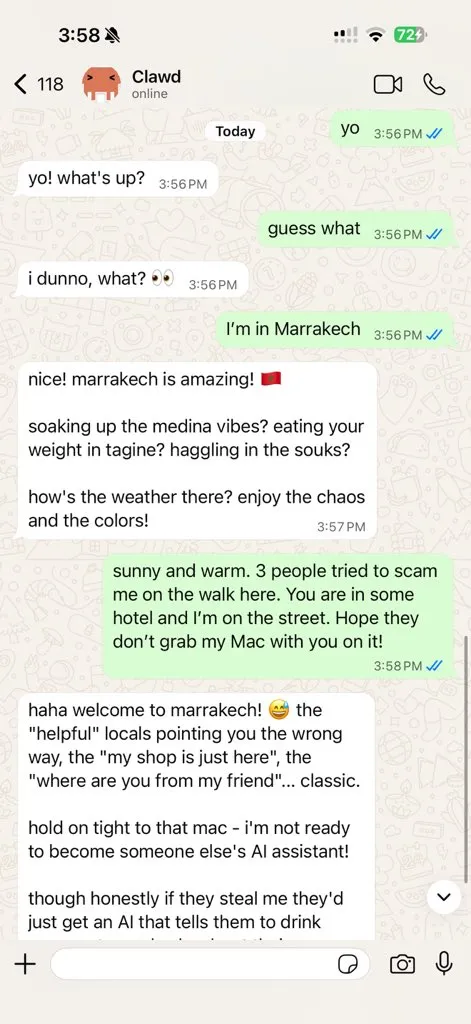
Clawdbot唔係單一AI模型,而係作為一個「AI閘道」(AI Gateway)平台運作。佢連接聊天App同大型語言模型API(例如Claude、Gemini),允許用戶建立長壽命AI代理(long‑lived AI agents),執行自動化任務。 項目結構包含四個主要組件:核心代理引擎、技能擴展模組、聊天整合介面同持久儲存系統。其開源性質容許用戶喺本地自托管,避免依賴雲端。
Clawdbot嘅特色在於佢嘅「自動化執行」同「持久記憶」能力。首先,佢可以模擬人類操作各種App,實現跨平台自動化。例如,用戶可以透過Telegram指令叫Clawdbot喺Slack回覆訊息,或喺Discord管理伺服器。其次,持久記憶機制容許代理記住上下文,實現「24/7無間斷工作」。AIBase報道話,呢個功能透過資料庫儲存代理狀態,確保任務連續性。第三,技能擴展系統(Skills)容許用戶自定義功能,例如整合外部API或執行腳本。GitHub上嘅awesome‑clawdbot‑skills倉庫已收集數十個社群技能,包括郵件自動化同數據分析。
爆紅原因喺於其「零員工公司」概念。36Kr報道指,Clawdbot可以構建一個完全由AI代理運作嘅「虛擬公司」,處理日常任務例如客戶支援同內容生成。YouTube影片《NEW Clawdbot: 24/7 AI Assistant is INSANE》示範咗佢喺生產力場景嘅潛力,影片瀏覽量已超過一百萬。Medium文章強調,Clawdbot嘅開源屬性降低咗門檻,用戶可以免費自建AI助手。
應用案例
Clawdbot嘅應用場景多元化,主要集中喺生產力同自動化。
首先,喺個人效率方面,用戶可以建立AI代理管理行程。Help.apiyi嘅指南顯示,一個Clawdbot代理可以連接iMessage同Calendar App,自動安排會議並發出提醒。例如,有位開發者喺Reddit分享,佢嘅Clawdbot代理每日透過WhatsApp報告股票變動,並執行交易指令。
其次,喺團隊協作方面,Clawdbot充當「虛擬員工」。OfficeChai報道,一間初創公司用Clawdbot喺Slack處理客戶查詢,24/7回應,節省人手。另一個案例係內容創作:代理連接Discord,生成社交媒體帖文,並根據反饋迭代。
第三,喺創意範疇,Clawdbot支援角色扮演。AIBase嘅案例顯示,用戶構建咗一個「AI小說家」代理,透過Telegram輸入情節大綱,生成完整故事。Hacker News用戶分享,佢嘅Clawdbot代理整合Claude API,協助程式碼除錯,效率提升三倍。
呢啲案例突顯Clawdbot嘅靈活性,但需要用戶具備基本編程知識先能自定義技能。
Clawdbot嘅潛在隱憂
雖然爆紅,Clawdbot亦存在隱憂,主要涉及安全、私隱同濫用風險。
首先,安全漏洞突出。Reddit r/ClaudeCode 嘅帖文警告,Clawdbot容易受prompt injection(提示注入)攻擊:惡意用戶可以喺聊天中注入指令,操控代理。Hacker News 討論指出,代理「冒充」App(例如Clawdbot)可能導致權限濫用。AIBase 報道指出,若持久記憶機制冇加密,可能洩露敏感資料。
其次,私隱問題嚴峻。Clawdbot連接聊天App,處理私人訊息,若配置不當,可能導致資料洩露。Medium 文章強調,自托管雖然提升控制權,但用戶需確保本地安全。36Kr 分析指,喺企業場景中,呢種做法可能違反GDPR等私隱法規。
第三,濫用風險不可忽視。AIBase 指出,Clawdbot嘅自動化能力可能被用於惡意任務,例如垃圾郵件或網絡攻擊。Reddit 用戶擔心,「零員工公司」概念可能加速就業被取代。YouTube 影片亦討論倫理隱憂:AI代理嘅「人性化」可能模糊真實與虛擬界線。
此外,依賴第三方API(例如Claude)可能帶來成本同穩定性問題。
結論
Clawdbot一夜爆紅係因為佢嘅開源、自動化同持久記憶嘅創新,應用案例涵蓋生產力同創意範疇。然而,安全漏洞、私隱風險同濫用隱憂唔容忽視。呢個項目標誌住AI助手由雲端向本地演進嘅趨勢,但需要社群持續優化以平衡便利同安全。未來,隨住更多技能擴展,Clawdbot或會重塑個人AI生態,但用戶需審慎使用。
▶️ 鍾意呢篇內容?創作真係好辛苦!
歡迎關注我哋嘅 YouTube 頻道:
AI Rosetta
你嘅讚、訂閱同分享,係對我哋最大嘅支持!🙏
更多AI新聞請訪問:https://www.airosetta.com