
前言
喺 2024 年到 2025 年期間,開發者沉醉喺「Vibe Coding(氛圍感編程)」嘅快感——靠 AI 提示詞,幾分鐘內就可以生成成千上萬行代碼。然而,呢種效率爆發亦帶嚟前所未有嘅代價:代碼庫入面充斥住大量邏輯漏洞、安全隱患同難以維護嘅冗餘。
2026 年 3 月,人工智能巨頭 Anthropic 正式推出專門為解決呢個痛點而設嘅工具——Code Review。作為其 Claude Code 生態嘅核心組件,呢個工具唔再滿足於協助寫代碼,而係扮演起「資深架構師」嘅角色。本文將深入解析呢個工具嘅技術邏輯、實測表現同背後嘅利弊博弈。
一、誕生背景:當 AI 生成代碼成為「效率瓶頸」
自 Claude 3.5 Sonnet 同後續嘅 4.5 系列模型發布之後,AI 生成功能嘅準確度大幅提升,但組織內部嘅「拉取請求(Pull Request, PR)」數量卻呈指數級增長。
「開發者已經分身乏術,」Anthropic 喺發布公告中直言,「好多野 PR 只係草草掃一掃就合入主分支,埋咗好大嘅技術債。」
Code Review 嘅出現,正係為咗打破呢個瓶頸。佢透過一個多智能體並行系統(Multi‑agent System),喺人類審查者介入之前,先對 AI 生成嘅代碼做一次深度嘅「邏輯體檢」。
二、核心技術:唔止語法檢查,而係「邏輯推演」
同 GitHub Copilot 或傳統嘅 Linter 工具唔同,Code Review 展現出強烈嘅「系統 2」思維能力(慢思考)。
1. 邏輯優先嘅「脫水」審查
Anthropic 產品負責人指出,開發者最反感 AI 提出一大堆關於縮進或者命名嘅「瑣碎建議」。所以,Code Review 嘅算法被調校為忽略風格問題,只抓邏輯錯誤。佢會深入檢查循環邊界、記憶體泄漏、並發死鎖以及業務邏輯入面嘅不一致性。
2. 多智能體協作機制
當你提交一個 PR 時,Code Review 會派出多組 AI 代理同時工作:
- 掃描代理: 識別潛在嘅 Bug 模式。
- 驗證代理: 嘗試證明某個 Bug 是否真實存在,有效剔除「虛假警報」。
- 評估代理: 根據嚴重程度對問題進行分級。
最終,佢唔會拋畀用戶一個混亂嘅清單,而係一份高信噪比嘅總結報告,並附帶代碼行內嘅直接評論。
3. 三色預警系統
為咗直觀展示風險,Code Review 引入咗顏色分級:
- 🔴 紅色(嚴重): 致命嘅邏輯缺陷或安全漏洞,必須修復。
- 🟡 黃色(潛在): 建議開發者檢查嘅邏輯疑點。
- 🟣 紫色(歷史): 檢測到由於今次修改引發嘅既有代碼庫入面嘅陳舊 Bug。
三、實測數據:從 16% 到 54% 嘅質變
Anthropic 公佈咗佢哋內部使用該工具幾個月嘅數據。喺涉及超過 1000 行代碼嘅大型 PR 入面:
- 發現率: 84% 嘅審查能搵出值得關注嘅問題。
- 平均產量: 每個大型 PR 平均能發現 7.5 個有效問題。
- 反饋質量: 內部工程師認為有意義嘅評論比例由傳統嘅 16% 飆升到 54%。
- 準確度: 誤報率(False Positive)低於 1%,遠超同類競爭對手。
四、深度剖析:Code Review 嘅優與劣
冇任何技術係十全十美。喺享受 AI 審計帶來便利嘅同時,企業亦要面對佢帶嚟嘅新挑戰。
✅ 顯著優點
- 極高嘅邏輯深度: 依靠 Claude 系列模型強大嘅上下文視窗(Context Window),佢能理解整個代碼庫嘅結構,而唔只係當前修改嘅檔案。呢個代表佢可以發現跨檔案嘅邏輯斷裂。
- 互動式修復建議: 佢唔止話俾你知邊度錯,仲會生成一個「修復指令」。開發者只需點擊確認,Claude Code 就可以自動重寫該片段。
- 24/7 嘅穩定性: AI 唔會疲倦,唔會因為 PR 太多而草率。呢點為 Continuous Integration (CI) 流程加咗一道極其堅固嘅防火牆。
❌ 無法回避嘅缺點
- 昂貴嘅「審計費」: 深度審查需要消耗大量 Token。據估算,根據複雜程度唔同,每個 PR 嘅審查成本喺 15 到 25 美元 之間。對於中小型企業,呢筆開支唔容忽視。
- 回應時延: 為咗保證深度,一個複雜嘅 PR 審查通常需要大約 20 分鐘。相比傳統工具嘅「秒回」,呢個更似一位真係嘅同事喺認真審稿,而唔係即時反饋。
- 隱私與合規: 雖然 Anthropic 提供企業級加密,但將核心代碼邏輯送到雲端做多智能體分析,仍會令金融、國防等高度敏感行業嘅合規部門感到壓力。
五、市場博弈:Anthropic vs. GitHub Copilot vs. Cursor
喺 2026 年嘅 AI 編程市場,三強鼎立嘅態勢已經形成:
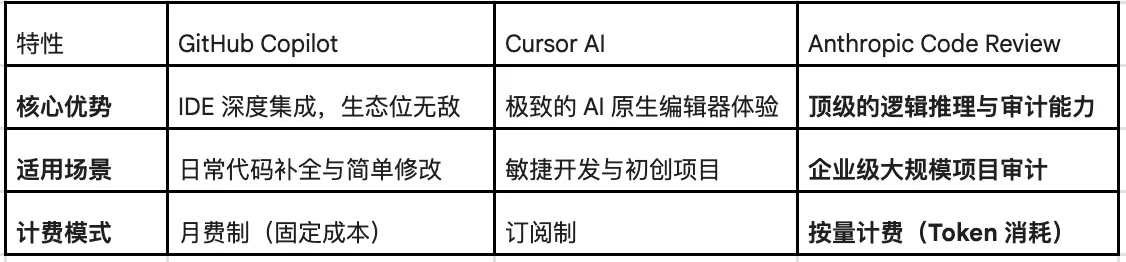
Anthropic 嘅策略好清晰:佢唔爭最快生成功能嘅頭銜,而係爭「最值得信賴」嘅頭銜。對於擁有海量存量代碼嘅企業,Code Review 更像一種技術保險。
六、對安全審計行業嘅「降維打擊」
Code Review 嘅發布,喺網絡安全界掀起咗 2026 年最大嘅一次行業地震。
1. 傳統安全工具廠商嘅「至暗時刻」
消息發布當日,Snyk、Checkmarx 同 Veracode 等傳統安全大廠嘅股價都出現唔同程度下跌。市場普遍擔心:如果 AI 能夠像安全專家噉思考,咁昂貴嘅傳統掃描授權仲有咩價值?Anthropic 正透過「降價策略」搶佔市場,將其作為 Claude Code 嘅內建能力,變相實現對安全市場嘅「零成本切入」。
2. 安全工程師嘅角色轉型
傳統嘅「代碼審計員」正面臨就業結構性轉變,但「驗證專家」反而成為香餑餑。未來嘅安全流程將演變為:AI 發現問題 ‑> 人類驗證邏輯並簽發許可。安全工程師唔再需要手工搵緊緩衝區溢出,而係管理 AI 智能體集群,配置更複雜嘅安全邊界。
3. 攻防天平嘅傾斜
呢樣係把雙刃劍。Anthropic 喺發布公告中強調,Code Review 嘅初衷係「賦予防禦者力量」。不過,如果攻擊者利用同樣強大嘅推理模型去搵軟件漏洞,漏洞利用嘅速度將呈指數級上升。意味住,「由漏洞發現到補丁部署」嘅窗口期可能由天縮短到秒。
七、結語:軟件開發嘅「新常態」
Anthropic 推出嘅 Code Review 工具標誌住軟件開發進入咗「監督時代」。未來,人類程序員嘅角色會進一步由「體力勞動者(寫每一行代碼)」轉向「質檢主管(審核 AI 嘅修改建議)」。
雖然高昂嘅 Token 費用同大概 20 分鐘嘅等待時間係目前嘅短板,但隨住模型效率提升(例如 Haiku 系列嘅迭代),呢啲障礙最終會被克服。對於每一位追求工程質量嘅 CTO 嚟講,Code Review 已唔再係一個可選項,而係應對「AI 代碼洪水」唯一嘅方舟。
▶️ 鍾意呢篇內容?創作真係好辛苦!
歡迎關注我哋嘅 YouTube 頻道:
AI Rosetta
你嘅讚好、訂閱同分享,係對我哋最大嘅支持!🙏
更多 AI 新聞請訪問:https://www.airosetta.com